consultransom后缀oracle、SQL数据库恢复成功
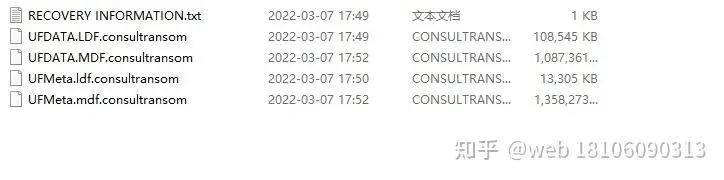
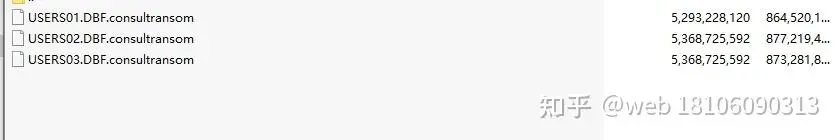
近几天接到朋友发来的勒索病毒样本,说是他们客户公司的ERP服务器被勒索病毒加密,被加密后文件多了consultransom后缀,如下图:
黑客留下的的勒索信为名称为RECOVER INFORMATION.txt,与mallox avast后缀的勒索信名称相同,打开看看里面的内容:
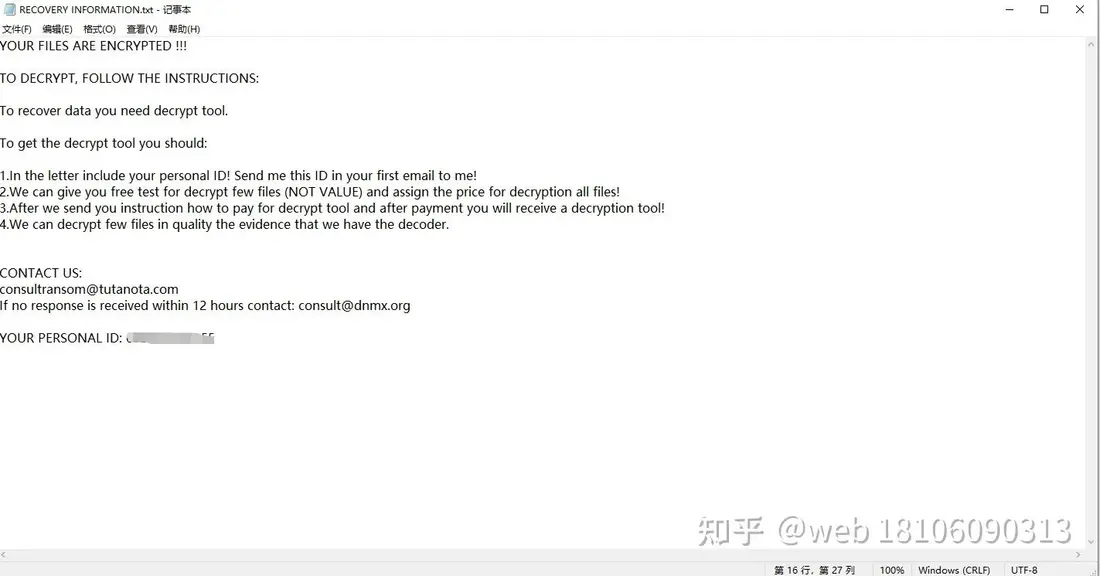
可以看到除了邮箱有变化外,其它的也与mallox avast相同,到这里可以初步判断为mallox家族。再用winhex打开文件,看看加密方式是否相同:
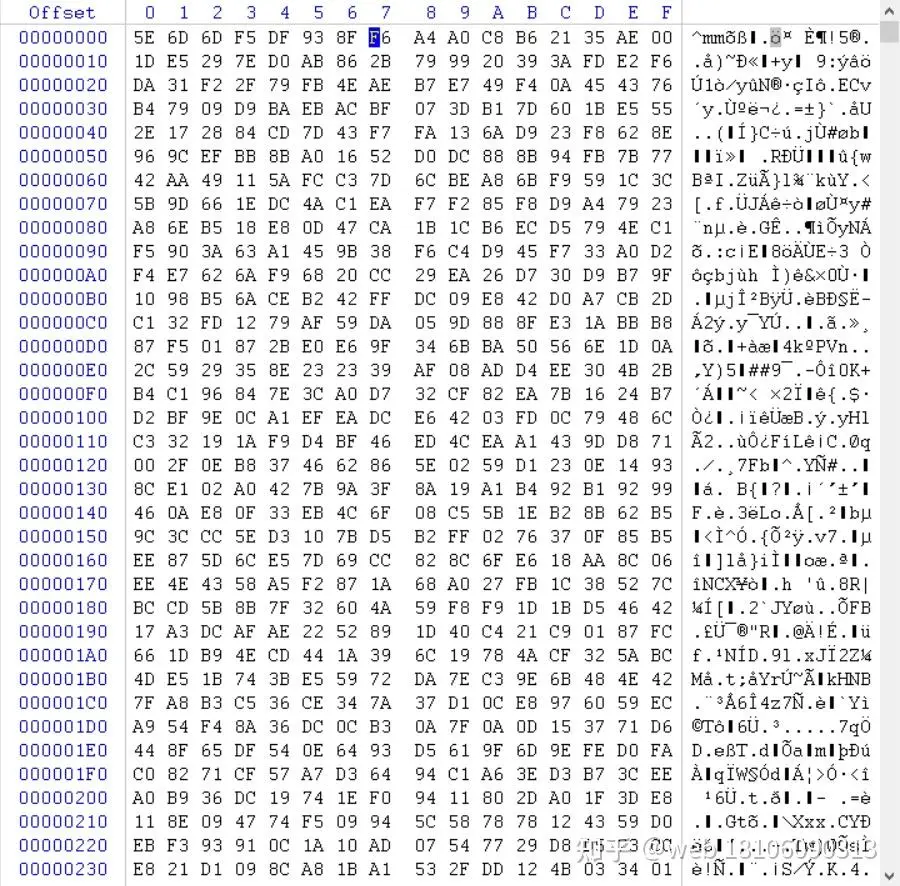
经过对文件被加密部分进行分析,可以确定consultransom后缀的勒索病毒为mallox家族。在确定后告知朋友SQL数据库可以做到完全恢复,Oracle数据库在了解了具体情况后,也确定可以完整恢复。
客户交付数据后工程师加班加点,仅用一天时间就恢复了客户的把有数据,包括SQL数据库,Oracle数据库,及一些重要的文档资料数据。交付验证完整度100%,满意度100%。
提示:不同病毒家族、不同加密阶段的可恢复性差异很大。本文仅作技术参考,实际能否恢复需以样本分析结论为准。