bozon3等mallox家族勒索病毒恢复方法、成功案例
mallox家族也叫(TargetCompany)家族,因最早以后缀.mallox出现,所以现在大家都习惯叫他mallox家族,目前已知的后缀还有:.consultransom .avast .carone .exploit .architek .brg .herrco .artiis .explus.devicZz,已有成功案例的后缀有:mallox avast consultransom exploit explus,其它后缀到暂时还没有接到案例。这些后缀有一个共同特征,就是黑客留下的勒索信,名称为:RECOVERY INFORMATION.txt 。
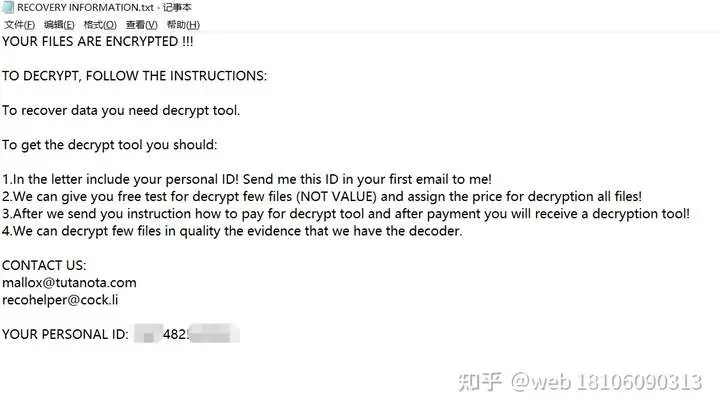
勒索信
下列邮箱分别出现在不同后缀的勒索信中: recohelper@cock.li devicZz@mailfence.com explus@tutanota.com mallox@cock.li malloxdatac@mailfence.com等。
为什么会出现这么多后缀? 这里不得不提现在勒索病毒商业模式:勒索即服务(RaaS)
“RaaS 商业模式的兴起使得从业者无需任何专业技术知识就可以毫不费力地发起网络敲诈活动,这也是导致新的勒索软件市场泛滥的原因。
勒索软件即服务是恶意软件销售商及其客户的盈利模式。使用这种方法的恶意软件销售商可以获取新的感染媒介,并有可能通过传统方法(如电子邮件垃圾邮件或受感染网站)接触到无法接触的新受害者。RaaS 客户可以通过 RaaS 轻松获取勒索软件,只需配置一些功能并将恶意软件分发给不知情的受害者即可。
当然,RaaS 平台不能在正常网络上找到,它们隐藏在互联网的黑暗面——暗网中。
通过非传统搜索引擎浏览暗网,可以找到几个提供 RaaS 的网站。 每个都为勒索软件提供不同的功能,允许用户选择加密阶段的文件扩展名 ; 向受害者要求的赎金以及恶意软件将实施的其他功能。
此外,除了使用 RaaS 平台之外,可以通过犯罪论坛或网站购买自定义恶意软件,可以雇用黑客来创建专属恶意软件。从历史上看,这种商业一直存在,但它专门用于网络攻击,如间谍活动,账户黑客攻击和网站攻击。只有当黑客明白它可以盈利时,他们才开始提供这种特定的服务。
这类服务的供应主要通过两种方式提供:雇用某人根据客户定义的要求编写恶意软件或使用 RaaS 平台。”
---------引用zaker网站《恶意软件分析之——勒索即服务(Raas)》
阅读上文中可以得到答案,当我们知道我们的核心数据正在被一群甚至没有一点计算机知识的人攻击并遭受勒索时,我们作何感想?
1,分析被加密后文件
勒索信只是表象的共同特征,还可以通过分析被加密后的文件来判断是否为同一家族勒索病毒,用winhex工具,来对各后缀的文件进行分析,会发现这些被加密的文件的加密方式都相同,小文件被全字节加密,大文件如数据库等为分段加密,此次分析的文件为山西太原某客户的金蝶软件数据库,SQL版本为2005,分析如下:
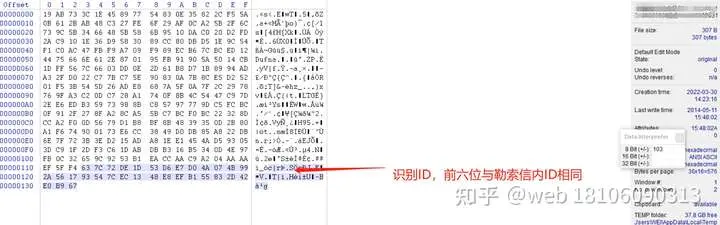
被全字节加密的小文件
上图为被加密后文件大小307字节的文件,用winhex打开文件,可以看到文件被全字节加密,并在文件最后32字节留下识别ID,用于区分不同被加密的用户,其中前位被写入勒索信。如下图:
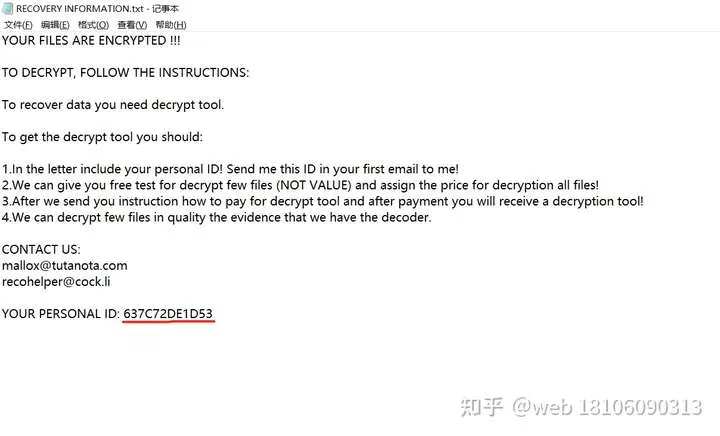
勒索信内ID
被加密的数据库文件(大文件)分析:
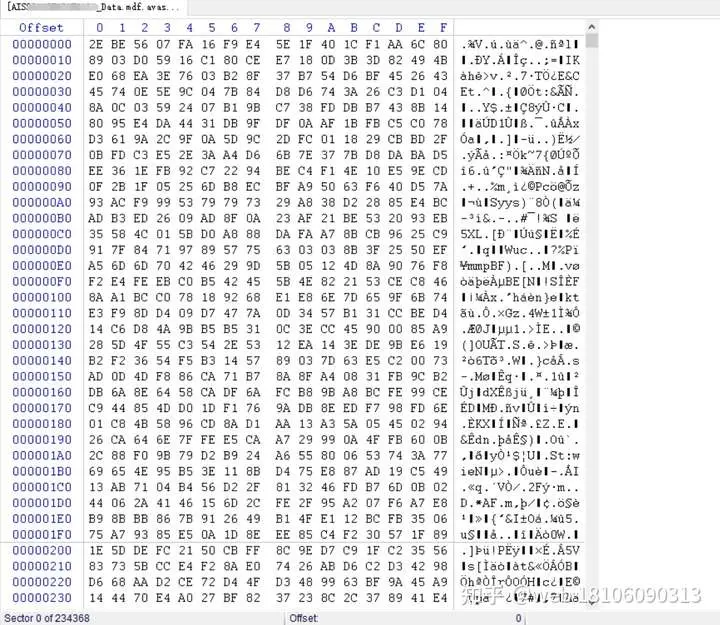
被加密后的金蝶数据库文件头部
从文件头开始向下查看加密了多少扇区,135扇区后可以看到明文,如下图:
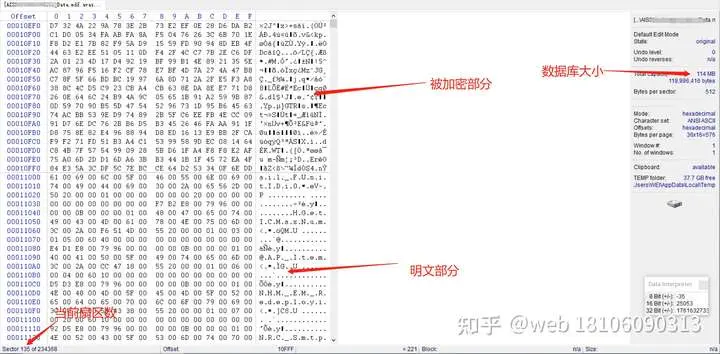
每段加密扇区为135扇区
从上图中看到每段加密为135扇区,一扇区为512字节,两扇区为1K,也就是135/2=67.5K,并反复循环加密到文件尾,共加密100段,被加密部分为6.75M左右,占比为6-7%。
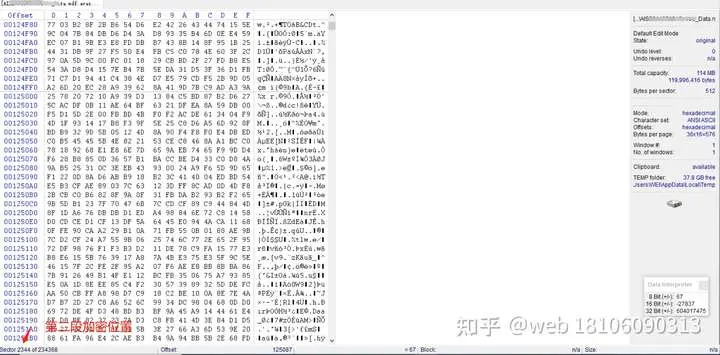
第二段被加密扇区
再来看看另一个数据库文件,文件大小为830M,看看被加密部分,如下图:
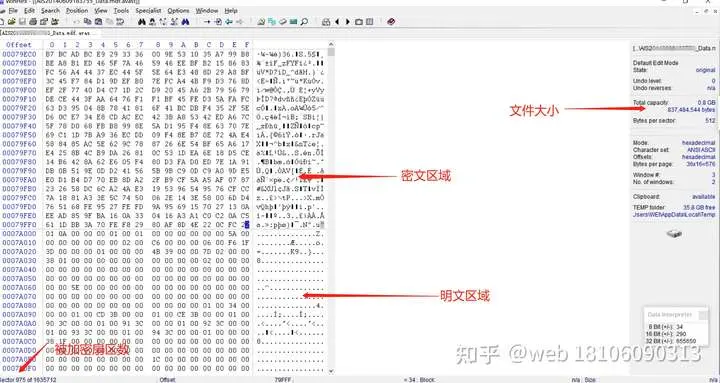
加密扇区数与文件大小成正比
从上图中可以看到,830M的文件被加密的每段为975扇区,经过计算,被加密部分同样为6-7%,可以断定mallox勒索病毒对大文件加密比例为6-7%。有做数据库恢复的同行都知道,如果只是文件头或者是加密的段数不多,这么低的损坏率是可以通过恢复软件来恢复的,这波黑客对数据库的存储原理还是很了解的,虽然加密比例不高,但是破坏性却很大,用恢复软件尝试恢复后,发现恢复出来的数据库可用性太差,恢复率在70%左右。要想恢复出完整的数据只能另劈蹊径,不能沿用老一套恢复技术。
被加密文件尾部及识别ID
2,恢复后数据库文件对比
文件头末恢复时为密文
恢复后正常的数据库文件头
末恢复为密文
恢复后数据库被加密处为明文
附加到SQL Server上 check通过
3,客户验证:
管家婆软件
金蝶软件
速达软件
用于验证数据的虚拟机平台
4,被攻击服务器特征:
从mallox爆发以来,成功恢复的案例有上千件,经过对这些案例的归纳总结,有以下特征
1:服务器操作系统老旧,好多客户因服务器硬件方面的原因,一直末升级服务器操作系统,还在使用Windows server 2003、Windows server 2008这些老旧的操作系统。
2,数据备份末形成制度化、标准化、自动化。
3,防范示意淡薄,总以为黑客和勒索病毒只是存在于新闻中,离自己很远。
4,没有安全意识,总是抱着侥幸心理。事情发生后才知道数据的重要性。
写在最后
自2017年随着微软曝出'永恒之蓝'漏洞后,勒索病毒已经肆虐人间整五个年头。加密算法也一直在升级,有出现过让我们束手无策的加法算法,此类算法能很好的在加密时间和破坏性上达到平衡,也有号称有史以来最快的加密算法,还有破坏性最强的算法(强到连黑客自己都解不开)。不管怎么变化,只要细心分析,总会找到病毒出现的破绽,如果能好好利用,还是有机会恢复出数据的。
编辑于 2022-04-09 16:26