Bozon3勒索病毒数据库快速恢复
近段时间陆续接到同行及客户求助,他们服务器被加密后所有文件被加上bozon3后缀,如下图:
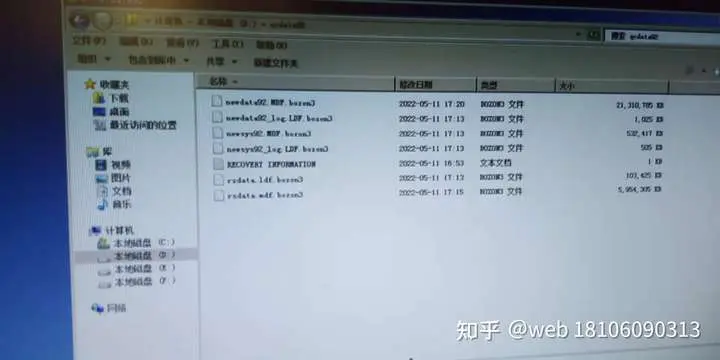
被加密后所有文件被加上bozon3后缀
并在每个目录下留下名称为RECOVERY INFORMATION.TXT的勒索信,内空如下:
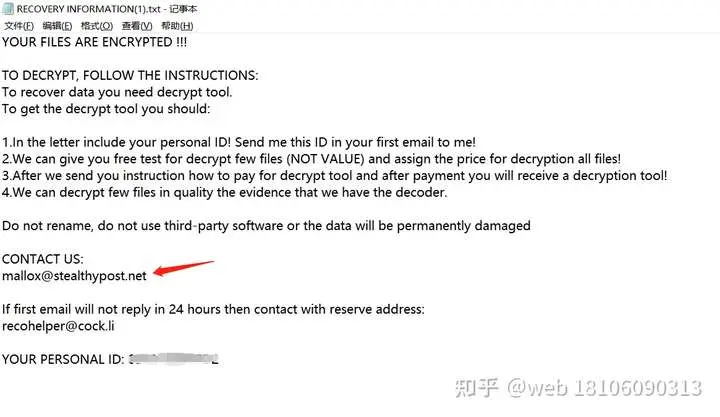
勒索信内容
勒索信内联系邮箱为mallox@stealthypost.net,以及勒索信的样式看着都像是mallox家族。在拿到客户的文件后对文件进行低层加密算法分析,如下图:
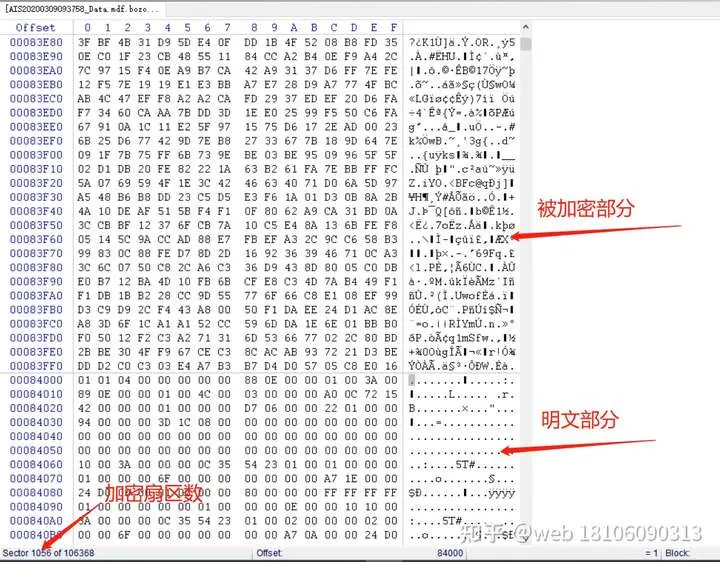
被加密后文件分析
被加密的文件大小为106368扇区约52M,被加密部分为1056扇区约500K,被加密部份占文件大的1%左右。再来看看更大些的文件,是否也是这个比例,下图文件大小为2GB,用winhex打开,如下图:
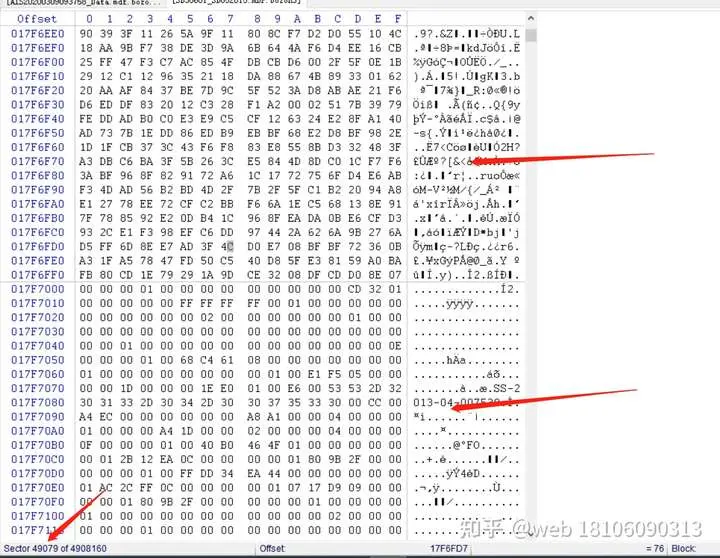
被加密的2G的数据库文件
从上图中可以看出被加密部分占比也为1%,就从目前的情况来,加密算法已经升级,与之前bozon,avast等后缀的加密后的占比完全不同,再来看看文件结尾处是否和以前一样,如下图:
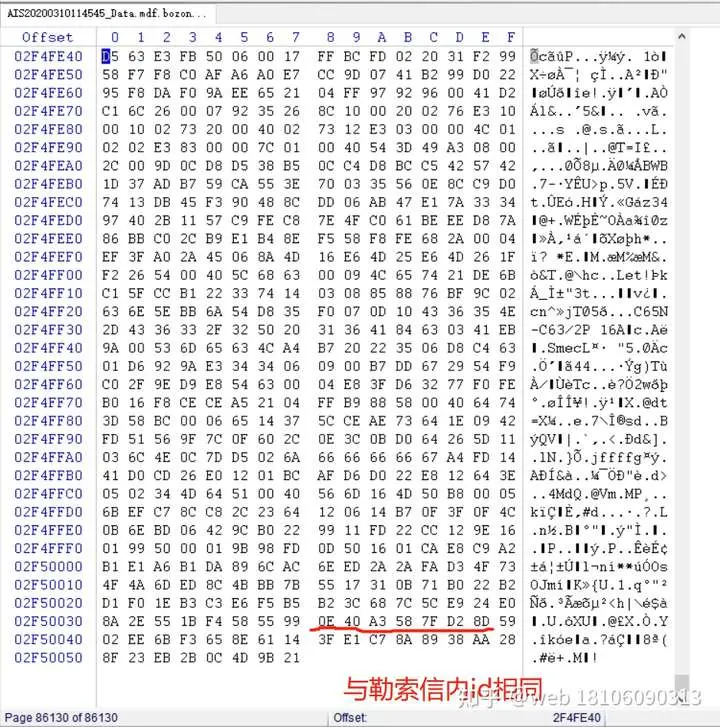
文件最后32字节为勒索信ID
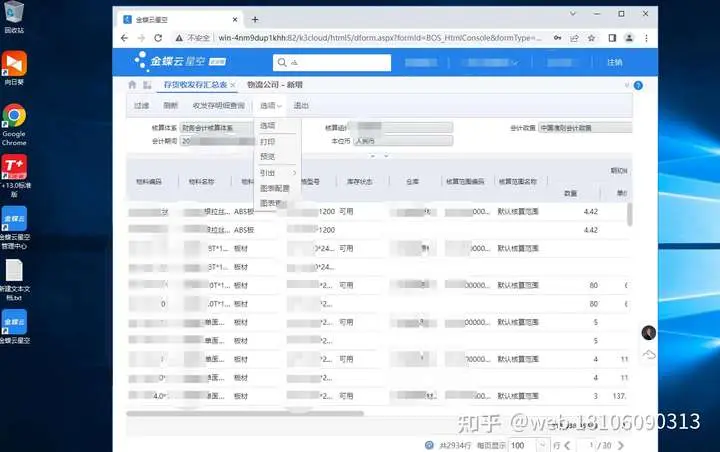
分析完文件后确定加密算法已经升级,与之前bozon,avast等后缀的加密后的占比完全不同,经过两天研究,现与掌握解密方法,并成功的将数据还原出来交由速达及金蝶工程师验证,经过上机验证,完整度100%,不报错,不丢记录。,验证截图:
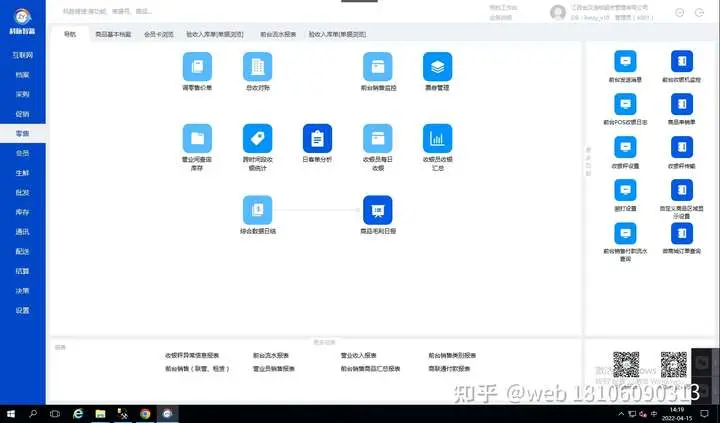
数据上机验证
被攻击服务器特征:
从mallox爆发以来,成功恢复的案例有上千件,经过对这些案例的归纳总结,有以下特征
1:服务器操作系统老旧,好多客户因服务器硬件方面的原因,一直末升级服务器操作系统,还在使用Windows server 2003、Windows server 2008这些老旧的操作系统。
2,数据备份末形成制度化、标准化、自动化。
3,防范示意淡薄,总以为黑客和勒索病毒只是存在于新闻中,离自己很远。
4,没有安全意识,总是抱着侥幸心理。事情发生后才知道数据的重要性。
写在最后
自2017年随着微软曝出'永恒之蓝'漏洞后,勒索病毒已经肆虐人间整五个年头。加密算法也一直在升级,有出现过让我们束手无策的加法算法,此类算法能很好的在加密时间和破坏性上达到平衡,也有号称有史以来最快的加密算法,还有破坏性最强的算法(强到连黑客自己都解不开)。不管怎么变化,只要细心分析,总会找到病毒出现的破绽,如果能好好利用,还是有机会还原出数据的。