devos勒索病毒之金蝶数据库紧急救援,完整度100%
数据库已经成功交付客户一周时间,之所以现在才分享出来,是在等客户这段时间的使用反馈,及保证我所述事情真实有效,一周来客户并未联系我,至此无声胜有声,有时候安静已经说明一切。
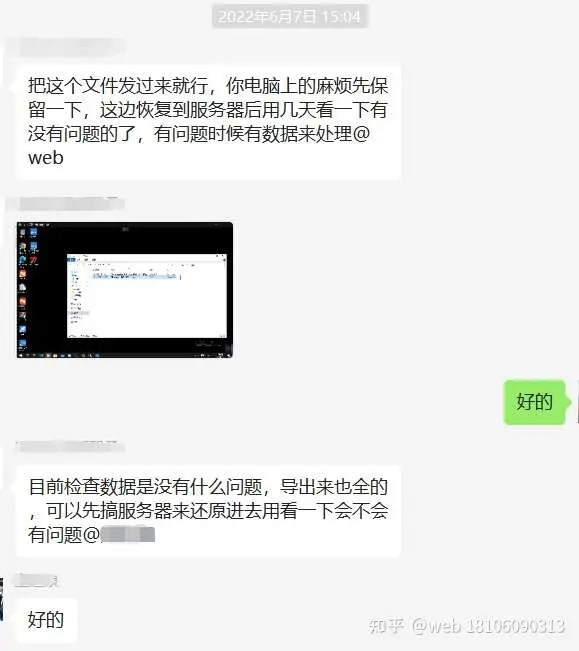
此次恢复的是深圳客户,他们公司的金蝶云星空服务器被勒索病毒加密,加密后所有文件被加上.devos后缀,导至财务数据全部丢失,需要找回,经朋友介绍联系到我。
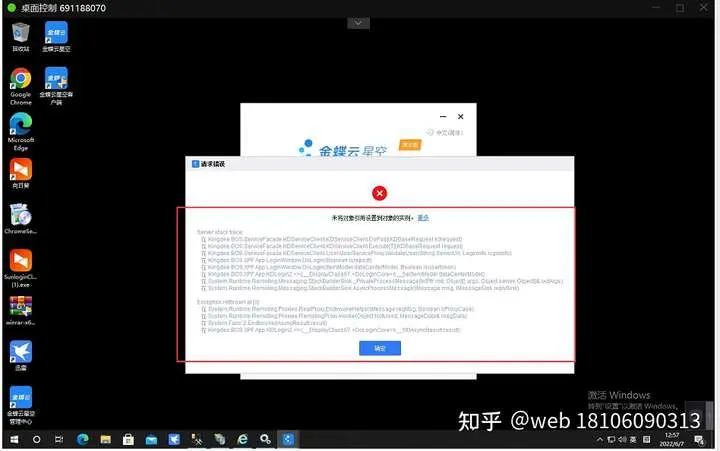
金蝶、用友、管家婆这类ERP软件数据库的还原的疼点,在于数据恢复出来后SQL查表看着都正常,但是一上机,就是各种报错,登录报错,数据录入报错,调用模块报错等各种错。在此之前也投入了很多时间、精力在上面,希望能有所突破,但收效甚微。对于此案例,因为是朋友介绍,也是硬着头皮接下。下图为最初解密后上机的效果。
此次客户只需要解密一个数据库,但情况却很复杂,先来看看客户提供的文件:
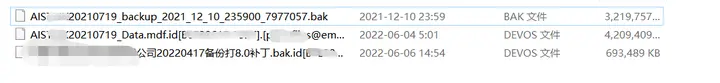
上图中可以看到客户提供了三个文件,第一个为2021年12月10日对数据库做的完整备份(未加密),第二个文件为被加密后的主数据库文件(MDF),第三个文件为2022年04月17日做的压缩备份。看到第三个文件,备份打8.0补丁,便觉得不妙,细问之下才知道,2022年1月到5月间,做了二次开发。细心点还会发现,文件被加密的时间为2022年06月04日,但是压缩备份的修改时间为2022年06月06日,很明显,有人在这个时间编辑过此文件。
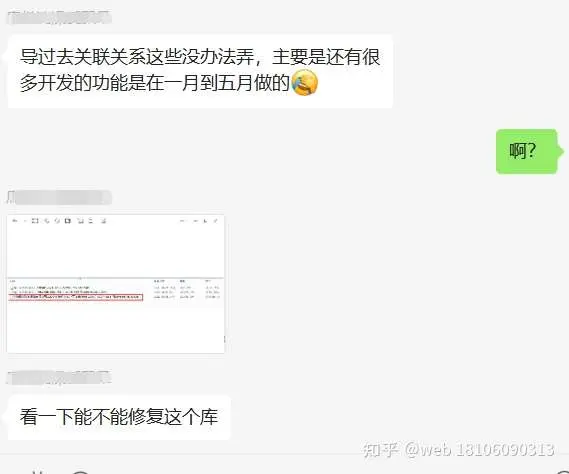
什么是二次开发,用金蝶工程师的原话就是:举个例子,5月采购申请上加个字段‘规格型号’,这个字段需要从其他地方获取值过来,获取值的这个功能是用插件实现的,这个插件我们有备份,但是在12月份的账套中,采购申请上就没有这个字段,就得重新在12月的账套中加上这个字段,把备份的插件重新注册进去功能就有了,只要插件备份还在就不需要重新开发插件。
开发的插件还在,但是数据表在加了字段后虽然在四月份进行了备份(压缩备份),未从服务器上拷贝出来,也被加密了。客户及金蝶工程师的想法是把4月份的备份还原出来后,就能得到比较完整的备份文件,甚至可以让财务人员补录之后的数据直接使用都行。但我们是修复数据,不是解密,有必要跟客户解释清楚。
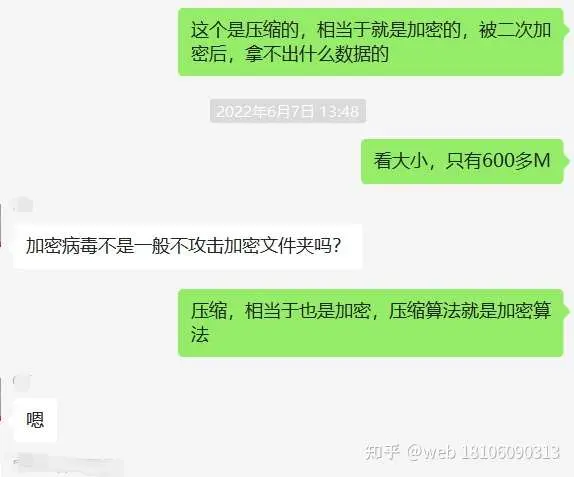
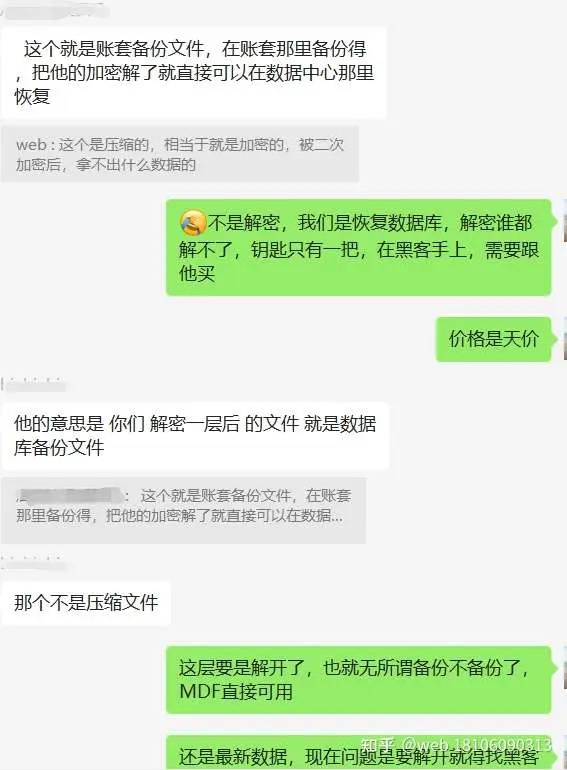
完整备份结构上存在差异,最新压缩备份被加密,恢复工作似乎走进了死胡同。没办法只能让金蝶工程师重新装好软件并打好补丁,生成一个空库出来看能不能做为参考库使用。经过一番准备,数据恢复出来后还报错,如下图:
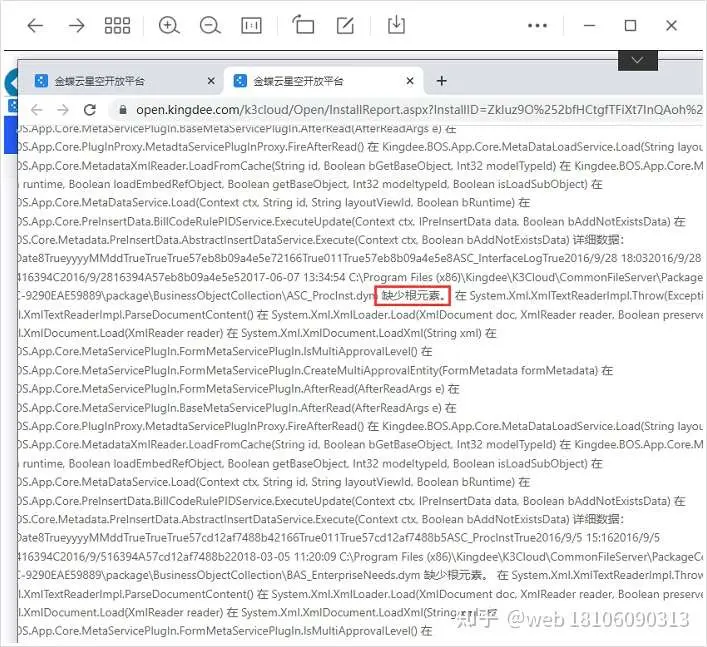
金蝶工程师将此问题发回金蝶总部,回复的结构是数据库被结构性破坏,也就是说修复出来的库无法使用。
此时三方都承受着巨大的压力,客户面临数据丢失的损失,金蝶工程师二次开发未保存完整的文件的责任,我们经过一夜的辛苦面临着颗粒无收。客户已经主动提出加价,只要能把数据恢复出来。但是恢复的方式似乎已经走不通了,想要恢复数据只能支付赎金这一条路。这是三方都不愿看到的,一是赎金金额巨大,客户损失加大,二是之前的努力的白费了,三是服务商这方面的责任。
事情走到这个地步,沮丧情绪不由而生,已经不是钱的问题了,想得更多的是技术上能否有所突破,而不是像这样草草的结束这个案例。冷静后分析具体情况及结合以往案例中的积累的经验,恍然间有了新思路,答应客户再试一次,如果还不行,就只能放弃了。
没有消息就是最好的消息,这句话还是很适用于数据恢复的,只要没有消息,就说明客户数据库已经正常,至此此案例完美收官,客户花最少的钱恢复了数据,二次开发人员的压力随之消散,我们在技术上实现突破,三赢的局面。