@Ransomware_Decrypt勒索病毒解密
.[1234ABCD].@Ransomware_Decrypt勒索病毒为pipikaki家族,被加密后文件会加上.[1234ABCD].@Ransomware_Decrypt后缀,其中[1234ABCD] 的八位为十六进制数值,为随机产生的识别代码,每台被加密的机器都不一样,用于区分不同的受害者,除此之外,还会在每个目录下留下的勒索信,名称为:WE CAN RECOVER YOUR DATA.txt。被加密和后文件如下图:
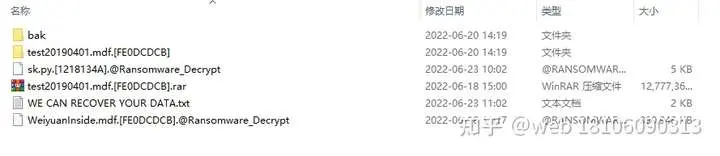
被加密后的文件及勒索信
勒索信内容如下:
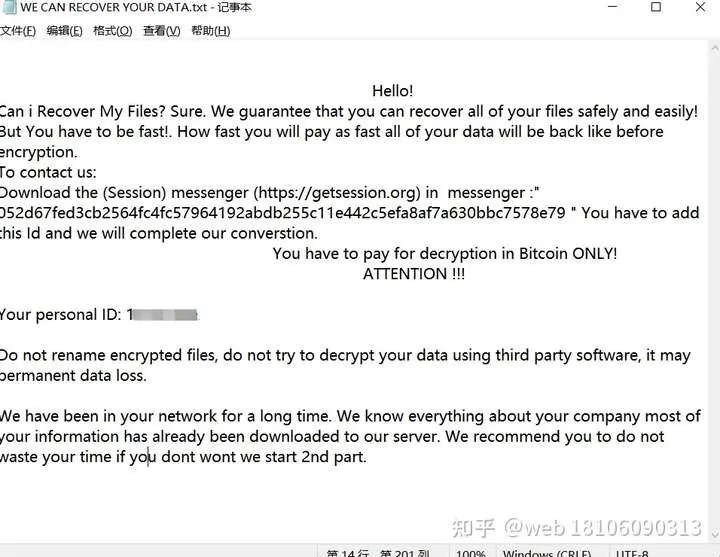
勒索信内容
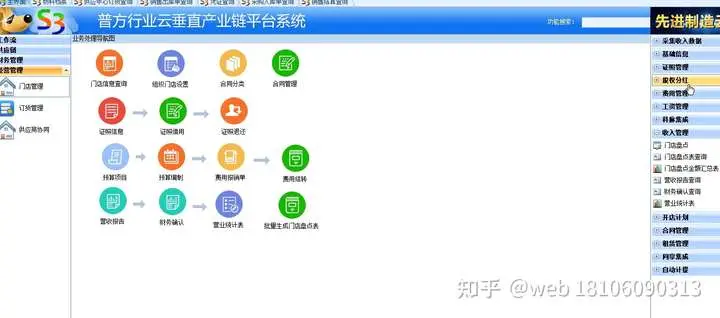
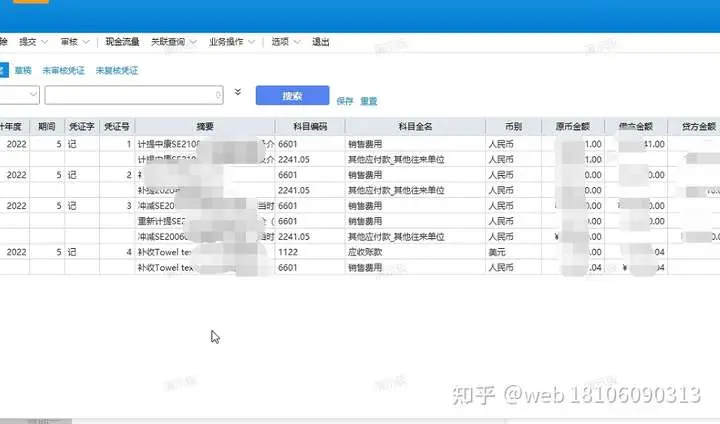
这几天陆续接到客户及同行的文件样本,经过分析,已经成功还原出被加密的数据库文件,完整度高,金蝶、用友、科脉,海典、思讯等数据库不仅只是可以查询 ,还可直接上机使用,在软件内增、删、改、查都 不报错,数据记录完整,不丢记录。
客户验证数据:
提示:不同病毒家族、不同加密阶段的可恢复性差异很大。本文仅作技术参考,实际能否恢复需以样本分析结论为准。