fargo3后缀hyper-v 虚拟机磁盘成功还原
导读
一,如何分辨fargo3 勒索病毒
二,fargo3勒索病毒文件分析
三,fargo3勒索病毒是否可以恢复
四,如何防范fargo3 勒索病毒
五,是否有成功案例
一,如何分辨fargo2 勒索病毒
fargo3后缀属于mallox家族勒索病毒,此家族前期的后缀很多,比较常见的有:consultransom 、carone 、exploit 、explus、mallox、avast、bozon、bozon3 、fargo,fargo2,fargo3为最新变种。
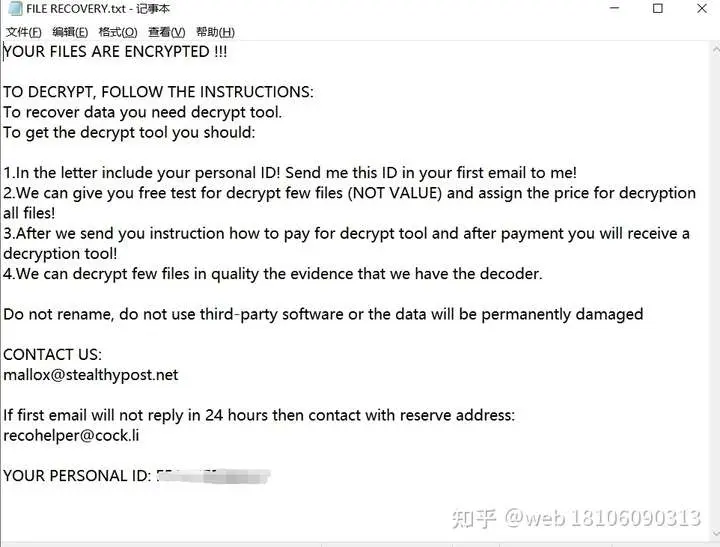
Fargo3勒索信名称为:FILE RECOVERY.txt,在每个目录下都会留下一个,勒索信内容如下:
fargo3勒索信
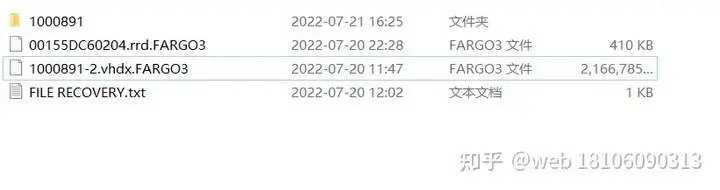
加密后文件后以fargo3做为后缀,如下图:
被加密的文件
二, fargo3勒索病毒文件分析
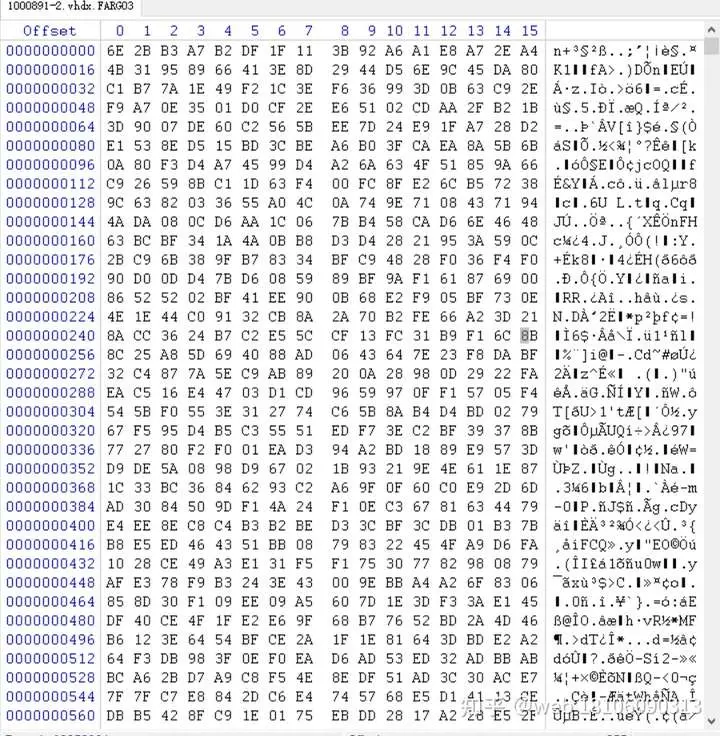
此次分析的文件为虚拟机磁盘文件,被加密后的文件底层,看下图:
被加密后文件头部
上图中可以看到,文件被加密后为乱码,已经不是正常的vhdx文件头部。再看看文件结尾处的情况:
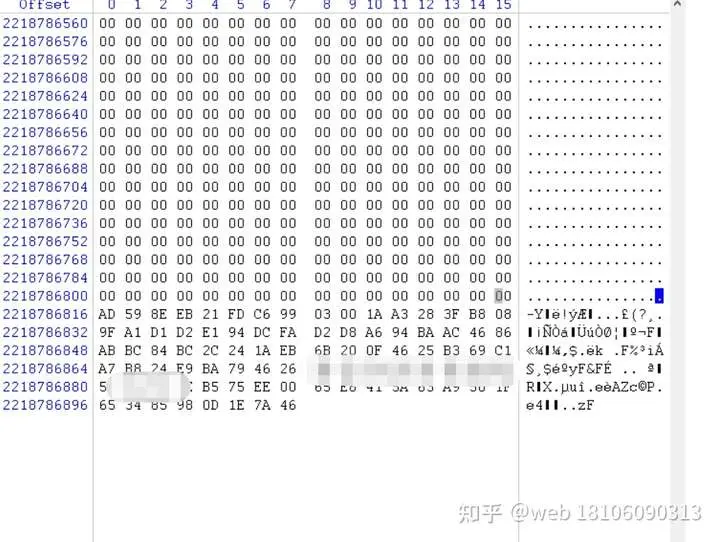
上图中可以看到文件尾是典型的mallox家族勒索病毒的特征,打马赛克处为勒索信内的ID,保护客户的隐私。
三,fargo3勒索病毒是否可以还原
经过我们的分析,成功还原了被加密的文件,还原好后的vhdx文件头部截图如下:

挂载后磁盘大小:
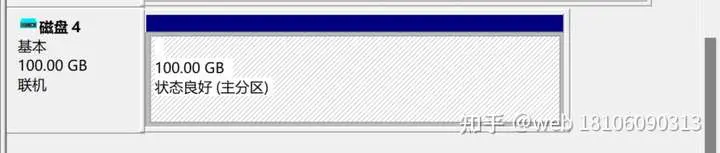
磁盘内装了有什么文件就不打开看了,保护客户的隐私。
四,如何防范fargo3 勒索病毒
建议包括杀毒软件部署和数据备份、网络安全及密码安全方面内容,可参考执行,我们也可以协助执行。
1,杀毒软件部署:建议安装火绒杀毒软件,个人版本为免费软件,安装完成后可设置软件的功能设置和退出密码,密码强度建议大小写加特殊字符,密码位数不小于16位。此功能可在黑客获得系统管理员权限后,更改杀毒软件设置和结束杀毒软件进程时没有密码而不能改变设置和结束进程,只要杀毒软件进程还在运行,黑客的加密程序将无法拷贝到本地,即使拷贝到本地也不能运行。从而保护数据安全。
2,数据备份:数据库建议进行定时的离线备份或异地备份。根据数据库数据的颗粒度设置备份周期(每日、每三天、每周),并严格遵守。文件共享服务器可采用NAS(网络附属存储)进行备份,可对重要文件夹进行差异备份,只要此文件夹内文档有改动,备份软件便会对改动的文件进行备份。可设置全盘备份、某个目录备份及整机备份。有效保证数据安全。云服务器离线备份不方便,可在云服务器端安装百度网盘等工具,设置对重要文件所在的目录进行定期备份,要注意的是密码强度一定要高。
3,网络端口安全:操作系统应开启网络防火墙,只开放服务器向外提供服务的端口,其它端口一律关闭。一些常用知名端口可更改端口号再对外提供服务,如MSSQL 的常用端口号为1433,远程桌面端口号为3389等,可将这类端口号更改为不常用的端口号,更改完成后只要在配置服务时相应的配置便可。因为黑客常用的网络扫描工具会针对知名端口号进行扫描,再根据端口的漏洞进行攻击,攻击成功后便可对机器进行加密。开放的端口越少,黑客可利用的就越少,系统就越安全。
4,密码安全及系统更新:基本要求为所有的密码都应设置大于16位的数据+字母(大小写)+特殊符号的强密码,如果有多台服务器应为每台服务器设置单独的登录密码,防止黑客在成功爆破一台服务器后把所有服务器被一锅端。建议操作系统安装windows 2016以上版本,并经常查看操作系统的更新功能,检查发现有要安装的补丁应及时更新,并留意微软每个月的第二个星期二定期发布系统更新补丁日,有涉及到的应及时更新。
做好以上四个方面可有效的提高数据及系统安全性,如果在实施过程中需要我们协助可随时联系我们。