一、如何识别 Blackbit 勒索病毒
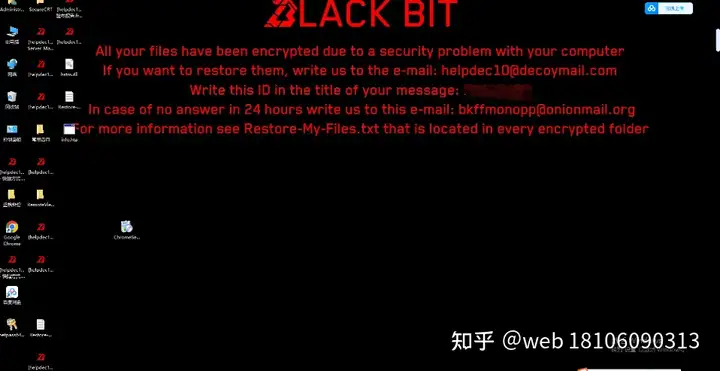
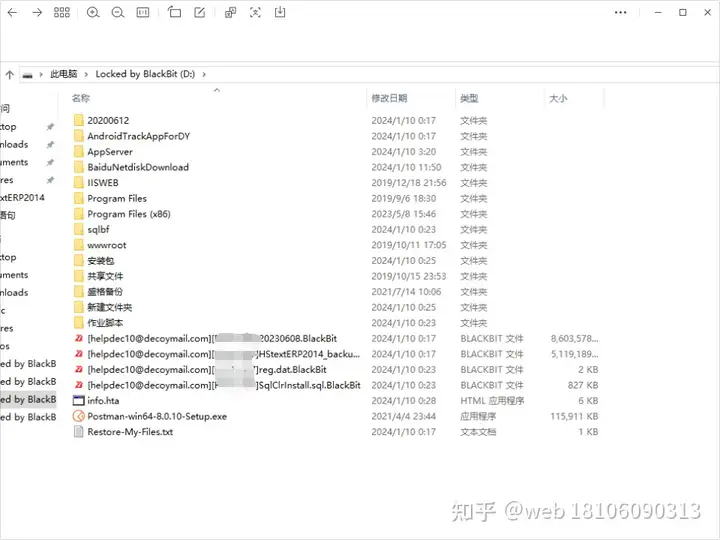
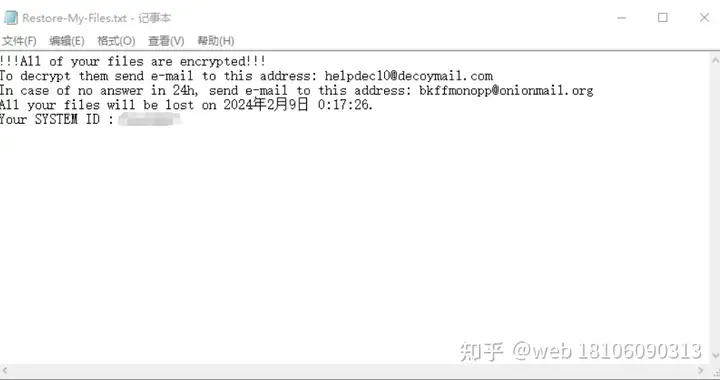
该病毒近期出现,攻击方式主要是通过爆破远程桌面获取登录密码,拿到密码后登录用户机器手动投毒。被加密后服务器桌面背景会被修改,磁盘卷标被加上 locked by Blackbit,文件名格式变为 邮箱+ID+原文件名.Blackbit,例如 abc.docx 变成 [imortalcrypt@morke.org][9CCB953C]abc.docx.BlackBit。每个目录下会留下勒索信 Restore-My_files.txt。
二、文件分析
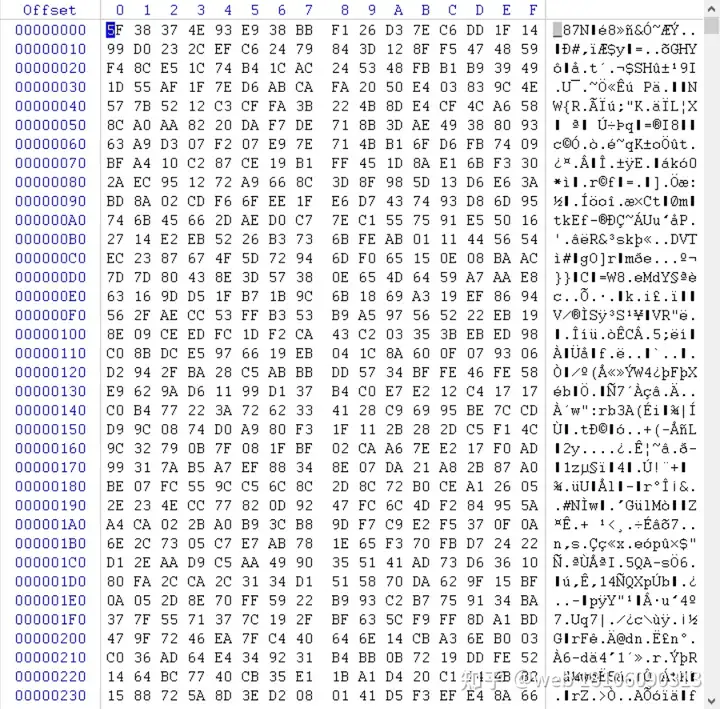
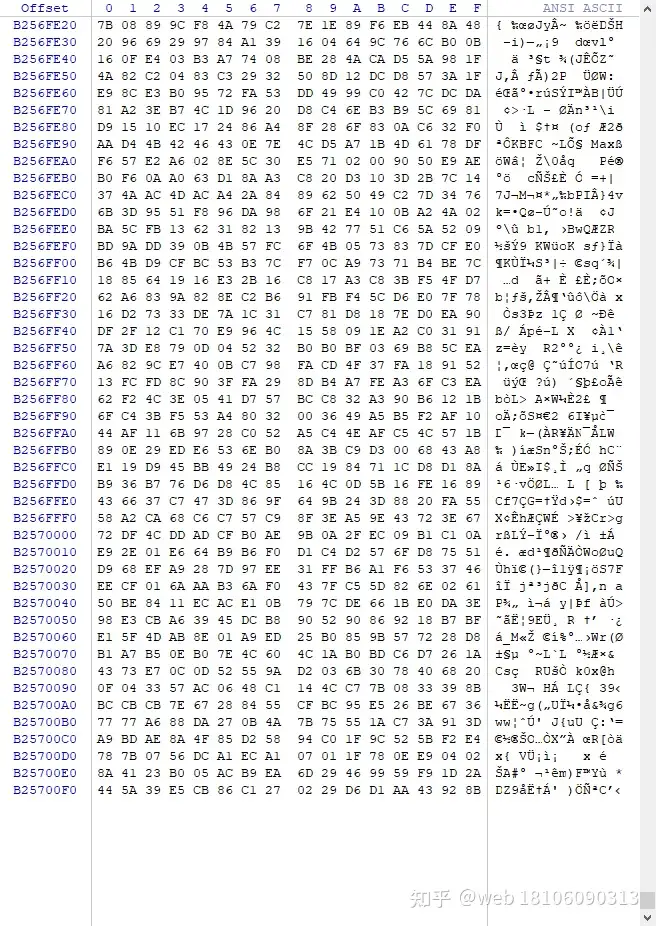
以数据库文件为例,被加密后文件底层变成乱码,已不是正常的 MDF 文件头部;文件结尾同样被加密为乱码,不再具备正常 MDF 文件结尾特征。
三、是否可以恢复
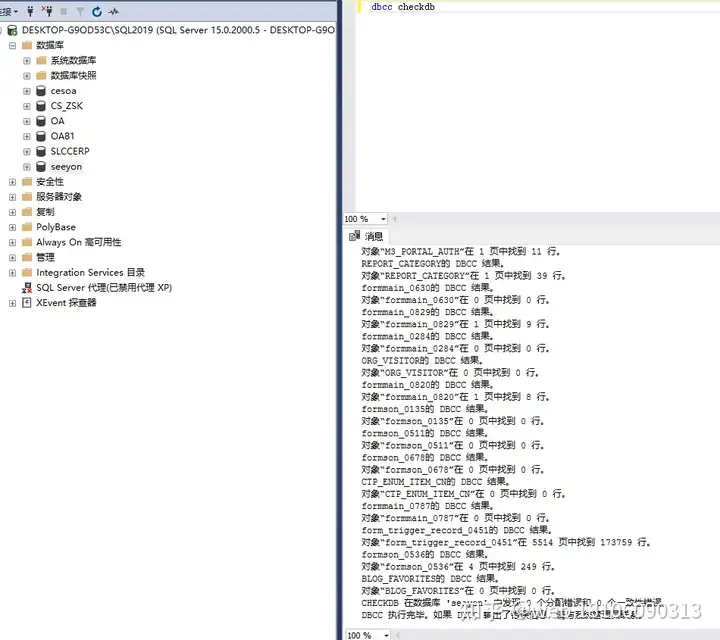
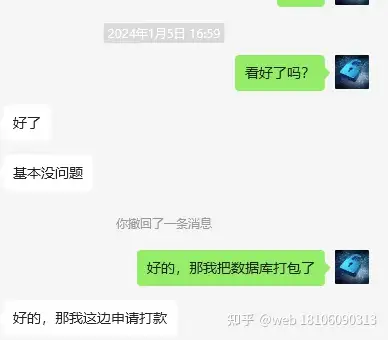
可以恢复。该案例中客户数据已成功恢复并交付验证,恢复完成后数据库记录完整度 100%,不丢记录,客户已将数据用于实际生产环境。SQL Server、Oracle、MySQL、VMware、Hyper-V 文件均有恢复案例。
结果:Blackbit 后缀勒索病毒已有大量成功案例,包括金蝶数据库、用友数据库、海典 ERP 数据库、百威数据库等。
现场截图与恢复结果
四、如何防范 Blackbit
- 杀毒软件部署:安装杀毒软件并设置由大小写字母与特殊字符组成、不少于 16 位的退出密码,防止黑客结束防护进程。
- 数据备份:数据库做定时离线或异地备份;文件服务器用 NAS 做差异备份;云服务器对重要目录定期备份,且密码强度要高。
- 端口安全:只开放必要服务端口,修改 1433、3389 等知名端口,减少被扫描攻击的机会。
- 密码与更新:所有密码大于 16 位并包含数字、大小写字母和特殊符号;多台服务器使用不同密码;及时安装系统更新与补丁。