live勒索病毒,致远OA数据库恢复成功

发布日期:2024-01-07 · 关键词:live 后缀、致远 OA、数据库恢复、勒索病毒解密

案例背景

客户致远 OA 系统数据库被 live 后缀勒索病毒加密,业务无法正常使用。该类勒索病毒家族索要的赎金特别高,客户希望在不支付赎金的前提下恢复业务数据。

恢复结果

我们完成了被加密的致远 OA 数据库恢复。恢复后的数据库在软件内可直接使用,不报错、不丢数据,客户验证通过后交付。

提醒:业务系统数据库恢复不能只看文件是否存在,还要验证应用能否正常读取、表关联是否完整。我们支持在交付前做上机验证。

现场截图与恢复结果
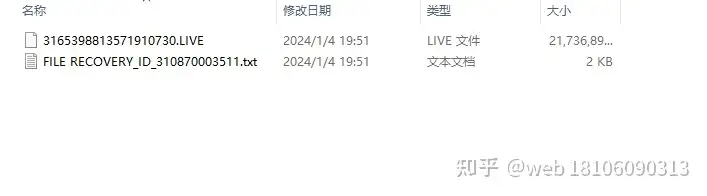
文件名被替换成一串数字和 live 后缀
图 1:文件名被替换成一串数字和 live 后缀
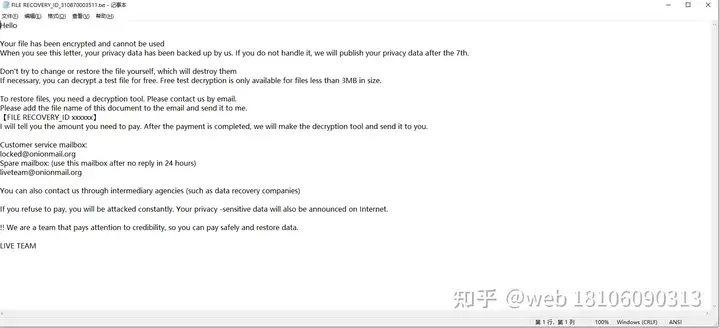
勒索信 FILE RECOVERY_ID_310870003511.txt
图 2:勒索信 FILE RECOVERY_ID_310870003511.txt
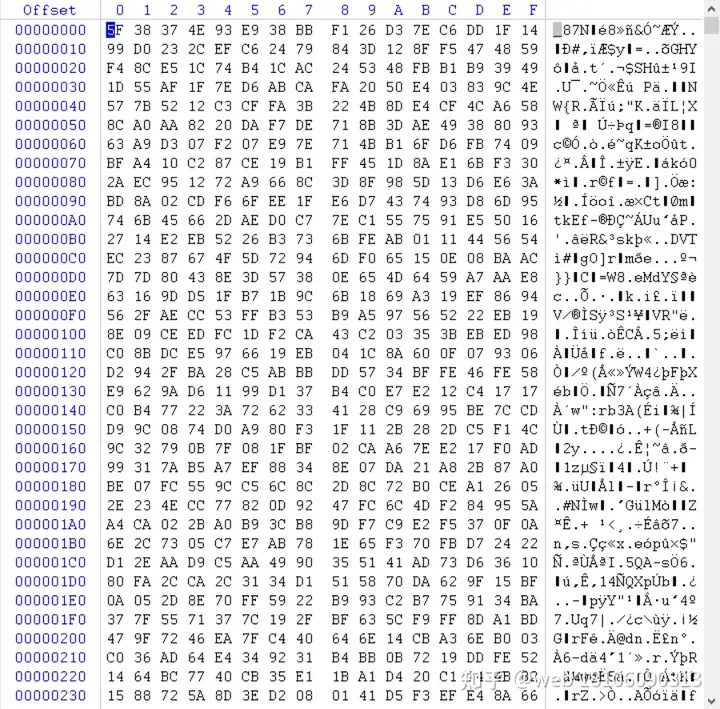
被加密数据库文件底层为乱码
图 3:被加密数据库文件底层为乱码
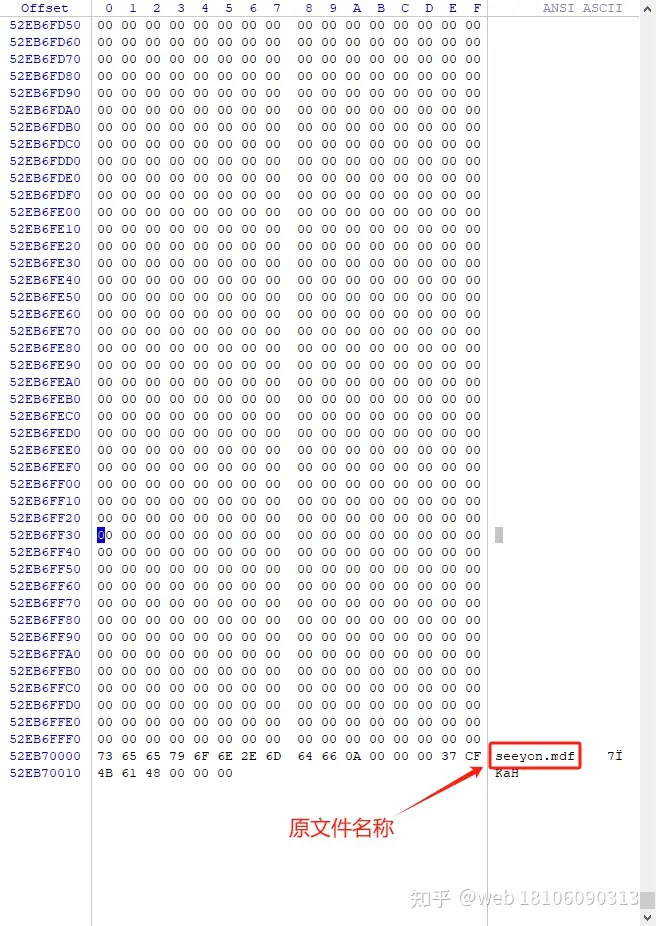
被加密数据库文件结尾为乱码
图 4:被加密数据库文件结尾为乱码
恢复完成后的数据库文件
图 5:恢复完成后的数据库文件
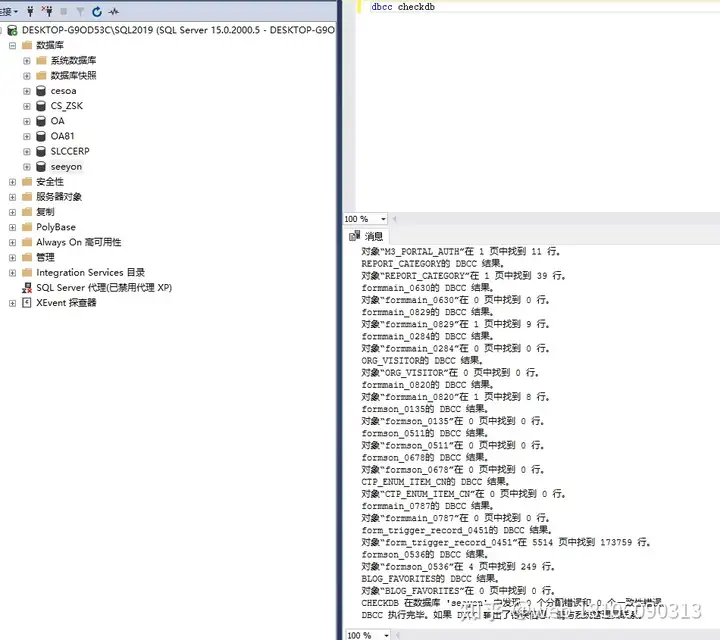
恢复后客户验证数据完整的截图
图 6:恢复后客户验证数据完整的截图

防范建议

  • OA 服务器及时安装系统与应用补丁,关闭不必要的端口。
  • 为数据库建立离线备份,避免勒索病毒同时加密备份文件。
  • 修改弱口令,远程访问使用白名单或多因素认证。
  • 恢复完成后进行攻击溯源,确认入口并加固。

了解数据库恢复服务

24小时应急响应📞 ↑
数据被加密?24小时应急响应 · 先验证后付款
立即咨询