一、病毒特征
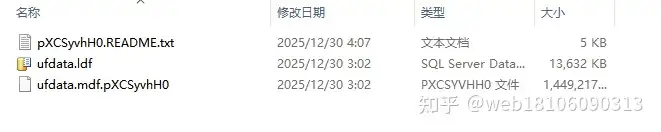
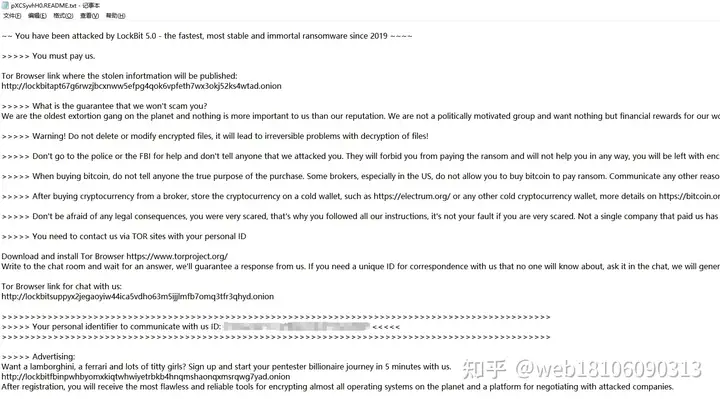
Lockbit5.0 是 lockbit 家族的最新变种。被加密后所有文件都被加上类似 pXCSyvhH0 的随机后缀,仅凭后缀无法确定病毒家族;勒索信文件名格式为 随机后缀.README.TXT,信内出现 “lockbit5.0” 字样是最显著特征。每个目录下都会留下对应的勒索信。
二、被加密文件分析
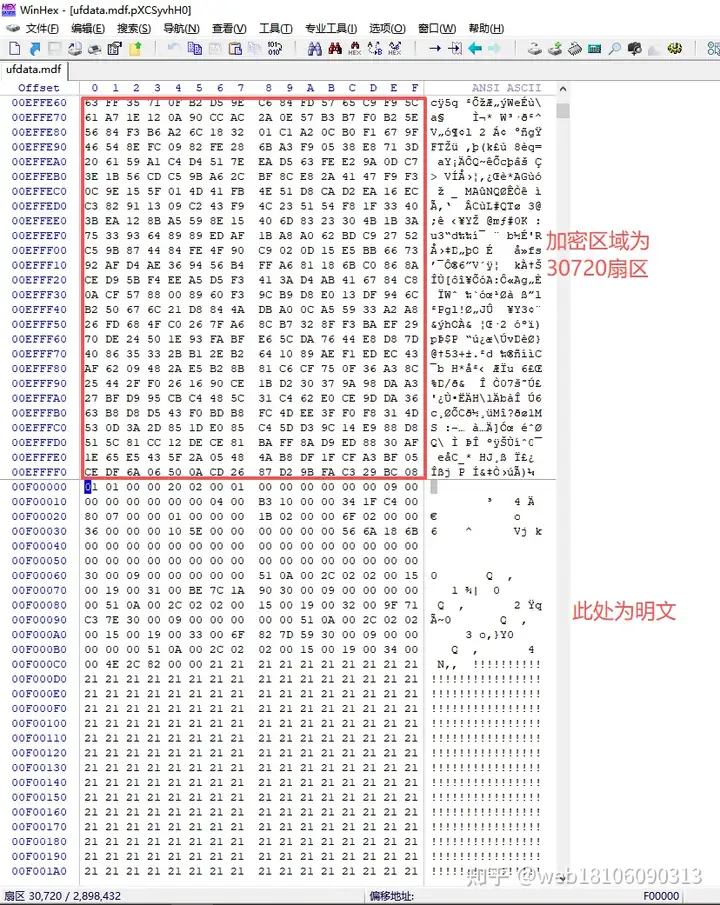
以数据库为例,被加密后数据库文件底层全为乱码。该家族常用 RSA 非对称加密,密钥长度一般为 2048 位,直接破解时间要 80 年以上。本案例黑客索要赎金高达 14 万美元,时间成本与交付赎金成本都难以接受。
三、恢复方式
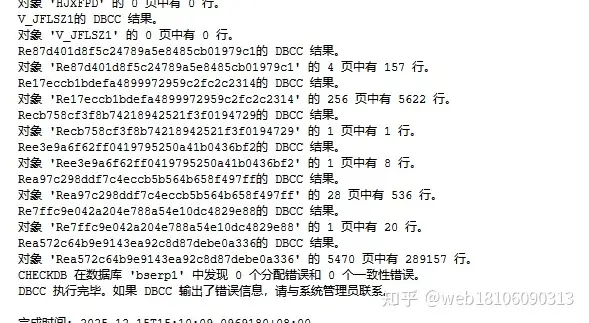
接到客户求助后,我们对被加密文件进行分析。客户重要的数据库约 500G,重点研究后发现该类型勒索病毒对大文件加密存在漏洞,可以恢复出数据。恢复后的数据库通过 DBCC CHECKDB 检查,客户验证数据可用,已交付使用。
结果:Lockbit 系列勒索病毒已有大量成功案例,包括金蝶数据库、用友数据库、海典 ERP 数据库、百威数据库等。
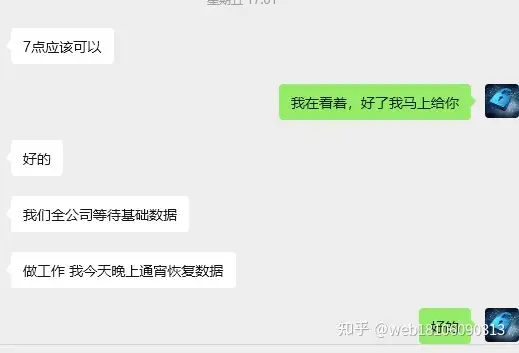
现场截图与恢复结果
四、如何防范 Lockbit5.0
- 杀毒软件部署:安装杀毒软件并设置高强度退出密码,防止黑客结束防护进程。
- 数据备份:对数据库做定时离线或异地备份;文件服务器采用 NAS 差异备份;云服务器对重要目录定期备份。
- 端口安全:只开放必要服务端口,修改 1433、3389 等知名端口,降低被扫描攻击的概率。
- 密码与更新:使用大于 16 位的强密码,不同服务器独立设置;及时安装系统与补丁更新。