病毒特征
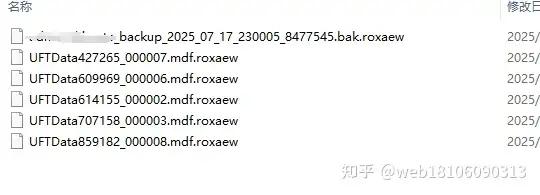
roxaew 是继 wxx 后缀之后,mallox 家族出现的最新变种之一,主要攻击目标为数据库服务器。文件被加密后无法正常读取,业务系统通常会随之中断。
数据恢复思路
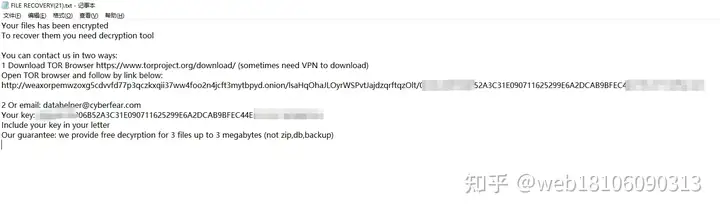
遇到该类加密后,建议先隔离服务器并保留加密样本与勒索信,由工程师分析病毒家族、加密算法与加密范围,再判断是否可恢复。我们已处理多起 mallox 家族相关案例,支持 SQL Server、Oracle、MySQL 等数据库的恢复与验证。
提醒:不要在受感染服务器上直接运行来源不明的解密程序,也不要轻易支付赎金。先做样本评估,再决定后续方案。
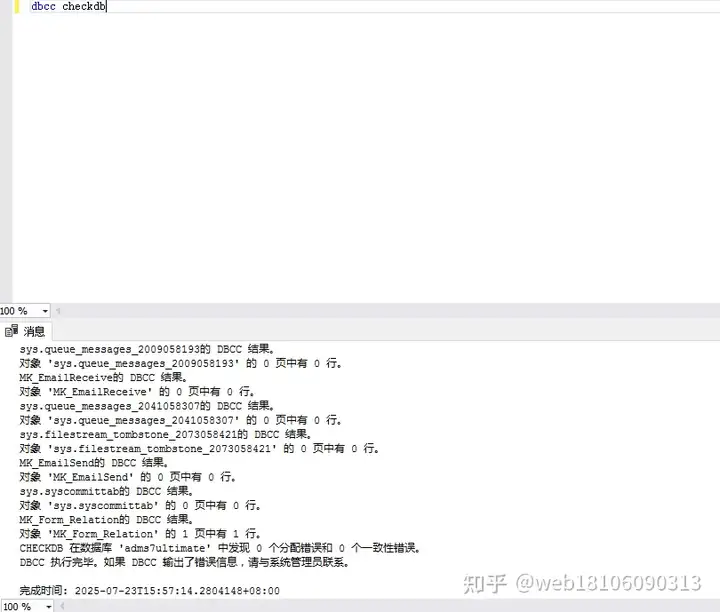
现场截图与恢复结果
防范建议
- 数据库服务器不要直接暴露在公网,限制远程访问来源。
- 使用强密码并定期更换,避免多台服务器共用同一密码。
- 建立离线或异地备份,并定期验证备份可恢复。
- 结合漏洞扫描与攻击溯源,排查黑客最初的入侵路径。