一、病毒特征
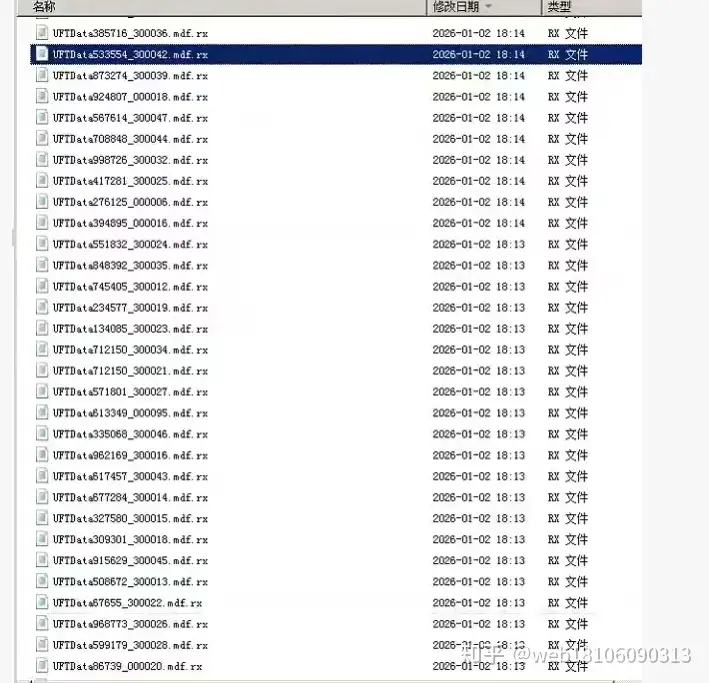
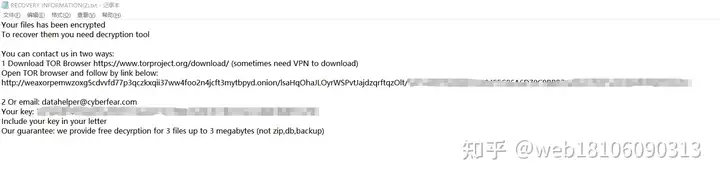
被加密后所有文件都被加上 rx 后缀,每个目录下都会留下 RECOVERY INFORMATION.TXT 勒索信。常见的同类后缀还有 wexor、wex、wxr、rx 等,均属于 mallox 家族,勒索信文件名基本一致。
二、被加密文件分析
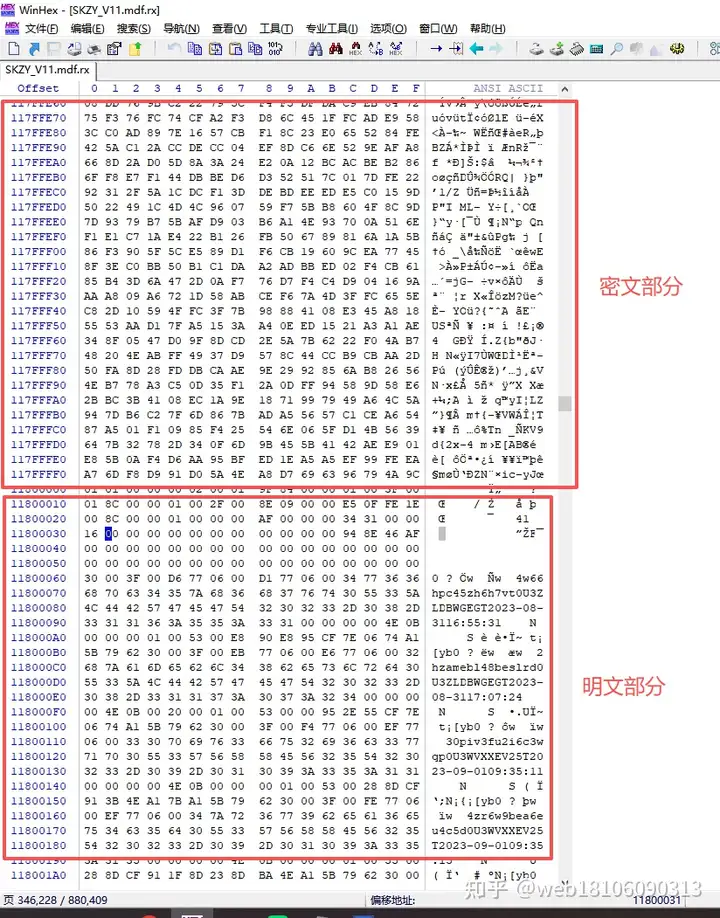
以数据库为例,被加密部分大约占整个数据库大小的一半,加密区域呈乱码。该家族常使用非对称加密算法 RSA,密钥长度一般为 2048 位,以当前技术条件直接破解需要 80 年以上,黑客索要赎金约 2 万美元。
三、恢复方式
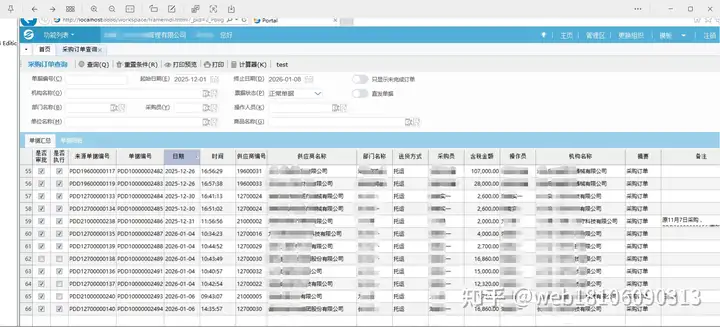
接到客户求助后,我们对被加密文件进行分析。客户重要的数据库约 700M,重点研究后发现该类型勒索病毒对数据库加密存在漏洞,可以恢复出数据。恢复后的数据库经客户上机验证可用,已交付使用,数据库完整度达到 99% 以上。
结果:金蝶、用友、海典 ERP、百威数据库等表关联复杂场景均已有成功恢复案例。
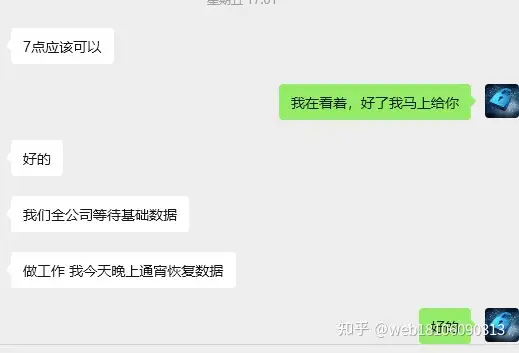
现场截图与恢复结果
四、如何防范 rx 勒索病毒
- 杀毒软件部署:建议安装火绒杀毒软件并设置功能密码,密码长度不小于 16 位,包含大小写字母与特殊字符。即使黑客获得管理员权限,也无法轻易结束杀毒进程。
- 数据备份:数据库建议定时离线备份或异地备份,按数据颗粒度设置每日、每三天或每周周期并严格执行。文件服务器可采用 NAS 差异备份,云服务器可对重要目录定期备份至网盘,且必须使用高强度密码。
- 网络端口安全:开启系统防火墙,只开放对外服务的端口。MSSQL 1433、远程桌面 3389 等知名端口可改为不常用端口,减少被扫描和攻击的概率。
- 密码安全与系统更新:所有密码应大于 16 位并包含数字、大小写字母与特殊符号;多台服务器应使用不同密码。建议使用 Windows Server 2016 以上版本,并及时安装系统更新与补丁。