一、病毒特征与加密方式
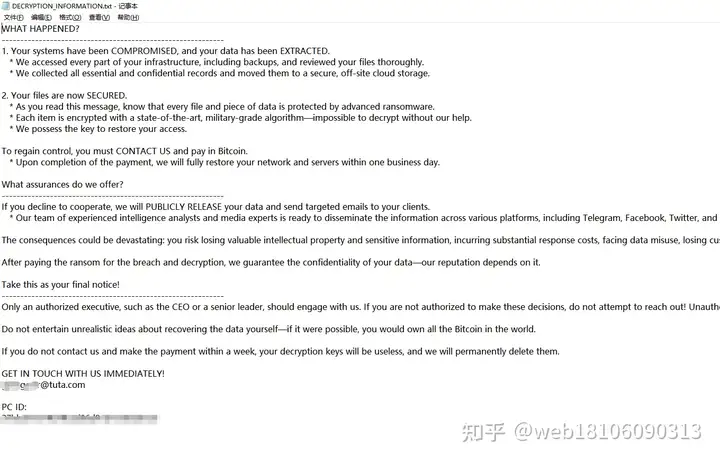
SNOJDB 勒索病毒常用的加密方式为非对称加密算法 RSA,密钥长度一般为 2048 位。以当前技术条件,直接破解时间要 80 年以上,黑客索要的赎金高达 7 万美元。无论从时间成本还是赎金成本看,客户都难以接受。
二、应急分析过程
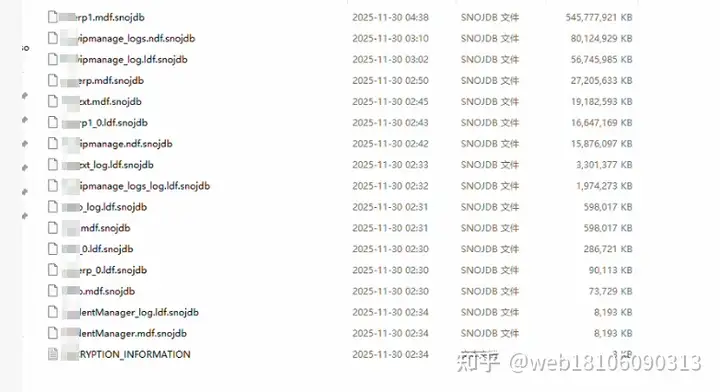
接到客户求助后,我们对被加密文件进行仔细分析。客户最重要的文件是一个约 500G 的数据库,因此将研究重点放在该文件上,尝试从加密方式本身寻找可利用的突破口。
三、恢复结果
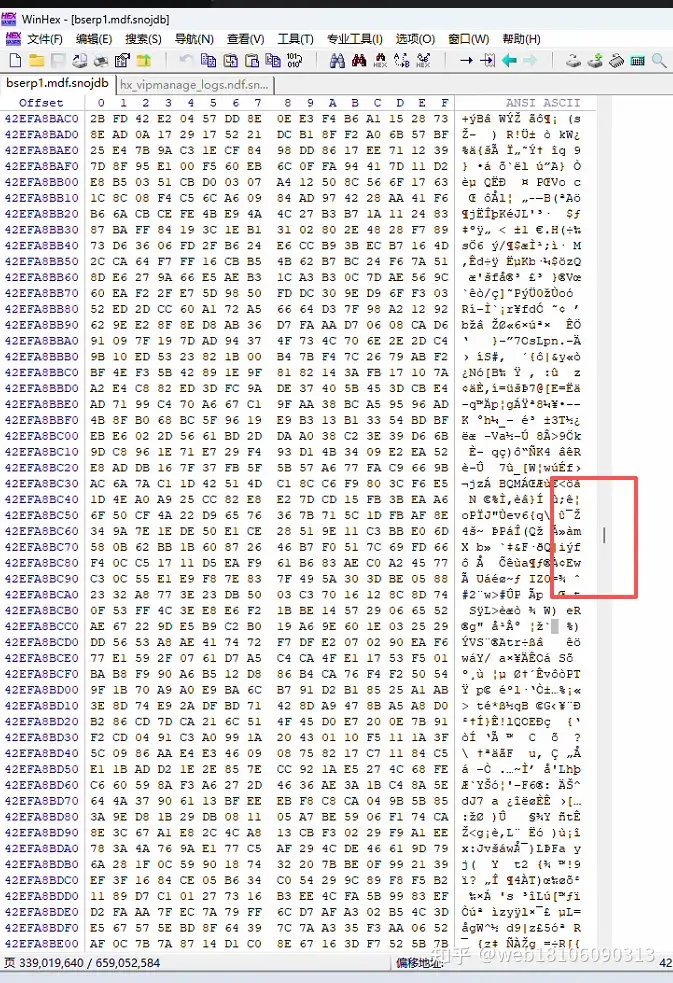
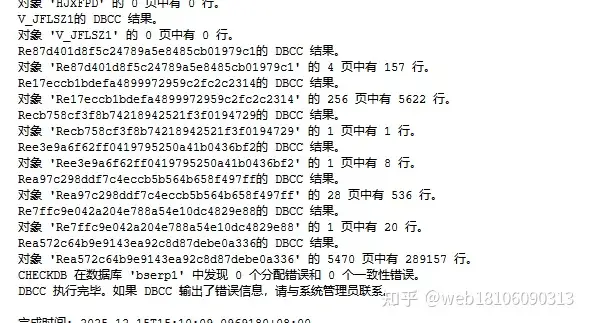
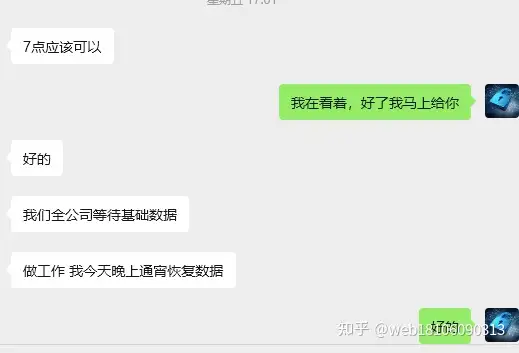
分析发现,这类勒索病毒对大文件加密存在漏洞,可以恢复出数据。最终成功恢复 500G 数据库,数据经客户验证可用后交付使用。
提示:大文件加密漏洞并非普遍存在,具体是否可利用取决于病毒实现与加密阶段。请先提供样本评估,不要盲目支付赎金。
现场截图与恢复结果
四、后续防范建议
- 立即隔离受感染主机,避免横向扩散到其他服务器。
- 修改所有可能泄露的账号密码,并对远程桌面等入口做访问限制。
- 补齐离线备份或异地备份,并定期做恢复演练。
- 结合漏洞扫描与攻击溯源,堵住黑客最初的入口。