病毒特征
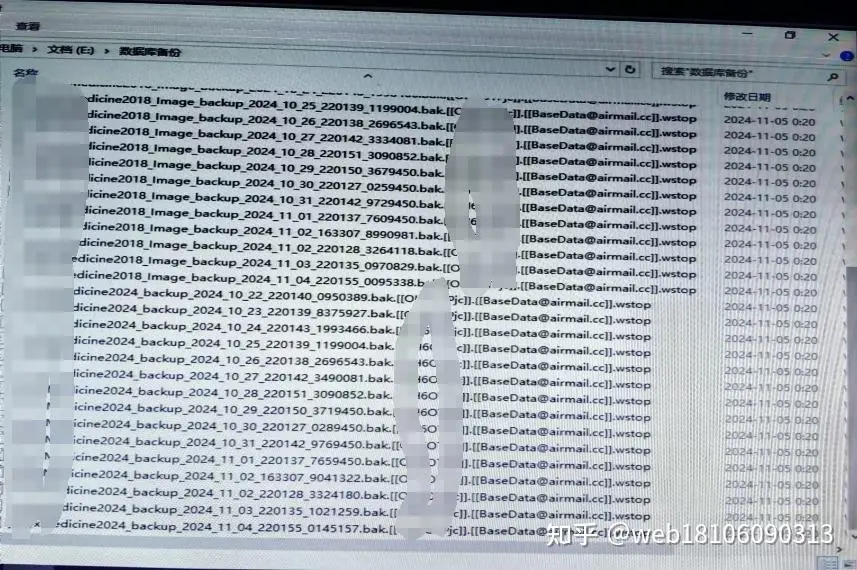
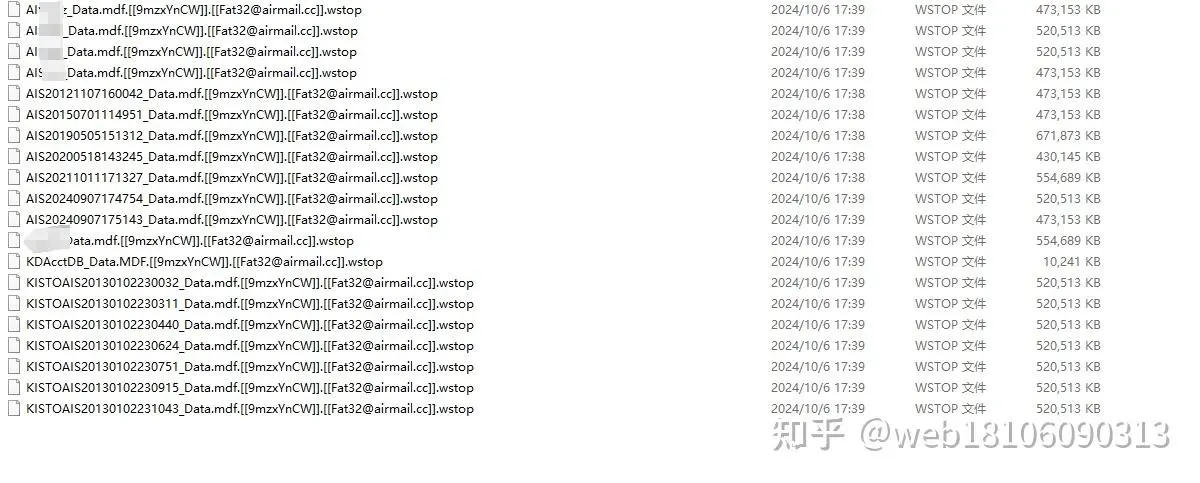
被加密后的文件名格式变为:原文件名.[[id]].[[邮箱]].wstop。例如 abc.docx 会变成 abc.docx.[[9mzxYnCW]].[[Fat32@airmail.cc]].wstop。这类后缀特征便于快速识别病毒家族,也为恢复方式的选择提供依据。
恢复方式
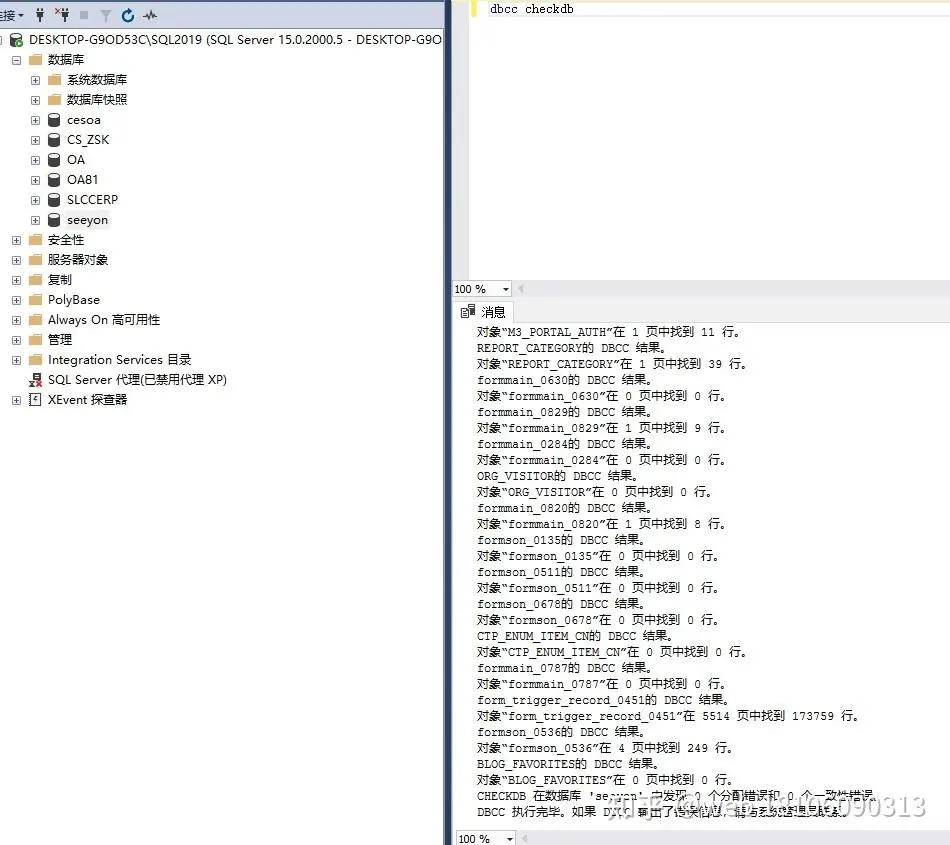
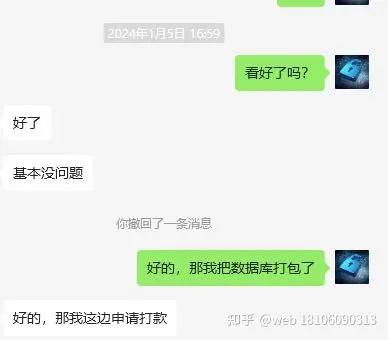
针对 wstop 加密文件,我们已完成多起快速恢复案例。处理流程包括:保留样本与勒索信 → 分析加密算法与文件结构 → 在隔离环境验证恢复效果 → 客户确认数据可用后交付。
提醒:不要删除勒索信或重命名加密文件,这些信息对判断病毒家族和制定恢复方案很重要。
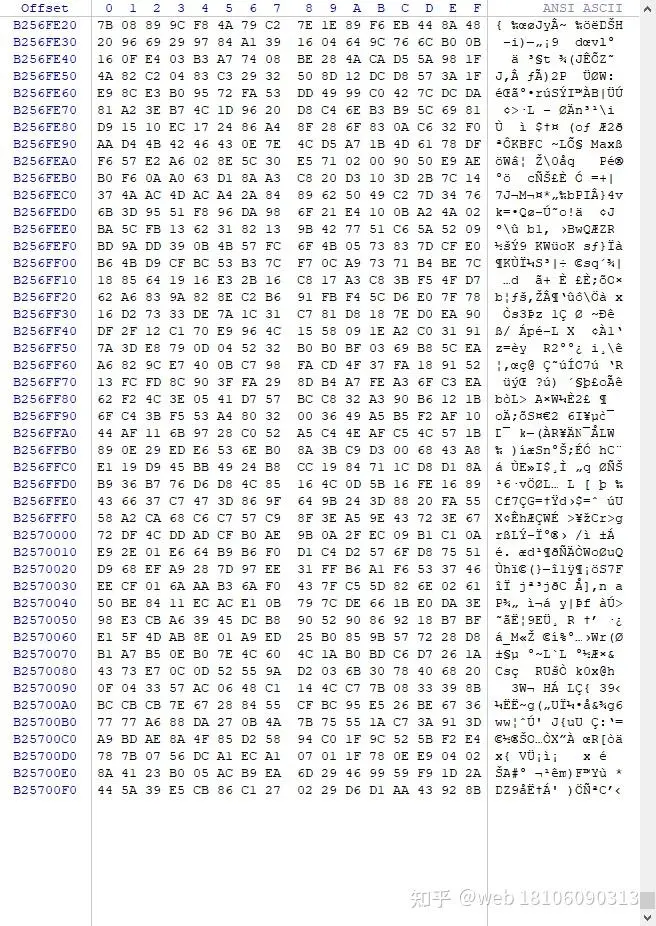
现场截图与恢复结果
防范建议
- 限制远程桌面暴露面,使用强密码与多因素认证。
- 操作系统与应用及时更新补丁,关闭不必要的服务和端口。
- 对重要文件建立离线备份,并定期做恢复演练。
- 部署终端防护并设置退出密码,防止进程被恶意结束。